Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses

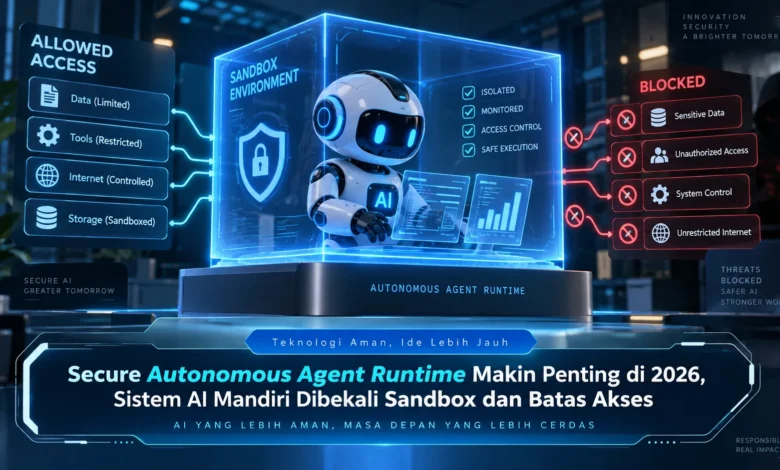
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Agen Otonom Membutuhkan Lingkungan Eksekusi yang Aman
Lingkungan runtime agen yang aman dapat dipahami sebagai fondasi eksekusi tempat sistem otonom melakukan pekerjaannya. Dibandingkan AI yang hanya menghasilkan respons, agen otonom dapat berinteraksi dengan aplikasi, mengakses serta memproses data, bahkan mengelola workflow bertahap untuk menyelesaikan instruksi pengguna.
Fleksibilitas agen yang semakin besar membuat kontrol lingkungan eksekusi semakin dibutuhkan. Apabila sistem memperoleh privilege berlebihan, kesalahan instruksi dapat menimbulkan perubahan yang tidak diperlukan. Oleh sebab itu, perkembangan TEKNOLOGI agen AI perlu disertai mekanisme pengamanan sejak tahap eksekusi.
Agen AI Dijalankan dalam Ruang yang Lebih Terkontrol
Sandbox menjadi salah satu komponen penting dalam arsitektur Secure Autonomous Agent Runtime. Melalui sandbox, aktivitas agen dapat dipisahkan dari sistem utama sehingga penggunaan sumber daya komputasi dapat diatur menggunakan kebijakan tertentu.
Dalam penerapan sederhana, agen yang ditugaskan memproses sekumpulan file tidak harus mendapatkan akses ke seluruh penyimpanan. Sistem keamanan dapat memberikan akses hanya pada direktori tertentu, kemudian memblokir sumber daya yang tidak dibutuhkan. Strategi keamanan ini membantu membatasi konsekuensi apabila proses berjalan tidak sesuai rencana.
Batas Akses Mengikuti Prinsip Least Privilege
Selain membatasi ruang eksekusi, pengaturan hak akses dapat membantu menetapkan tindakan apa saja yang diizinkan bagi AI. Konsep hak akses minimum berarti agen mendapatkan akses sesuai pekerjaannya untuk menjalankan instruksi yang diberikan.
Suatu sistem AI, misalnya, dapat diizinkan membaca file tetapi tidak menghapusnya, atau diberikan akses pada layanan yang diperlukan saja. Ketika agen akan menjalankan aktivitas penting, runtime dapat meminta persetujuan pengguna sebelum operasi dieksekusi. Melalui kontrol semacam ini, otonomi AI dapat diterapkan sambil mempertahankan kontrol keamanan.
Akses Tool dan Jaringan Perlu Dikendalikan
Agen otonom generasi baru sering menggunakan sejumlah perangkat lunak untuk menjalankan workflow. Tool tersebut dapat berupa layanan data, aplikasi web, API, maupun sistem penyimpanan. Ketika jumlah koneksi meningkat, semakin penting pula memastikan setiap integrasi memiliki kebijakan yang jelas.
Secure runtime yang dirancang dengan baik dapat membatasi aplikasi yang tersedia bagi agen, alamat tujuan yang diizinkan, serta jenis data yang boleh dikirim. Pembatasan ini dapat memperkecil risiko pengiriman informasi yang tidak diperlukan sekaligus menjaga fungsi utama agen.
Pemantauan Runtime Memperkuat Transparansi Sistem
Pengamanan runtime tidak hanya berkaitan dengan mencegah akses, tetapi juga membutuhkan kemampuan melihat aktivitas agen. Setiap penggunaan tool dapat didokumentasikan dalam catatan aktivitas sehingga pengelola infrastruktur dapat memahami bagaimana sebuah tugas dieksekusi.
Catatan tersebut dapat merekam berbagai aktivitas, interaksi terhadap data, komunikasi dengan sistem lain, serta aktivitas yang diblokir. Apabila ditemukan aktivitas yang menyimpang, tim dapat melakukan investigasi berdasarkan rekaman yang tersedia. Observability tersebut menjadi bagian penting dari TEKNOLOGI AI yang bertanggung jawab.
Runtime Membatasi Waktu dan Kapasitas Eksekusi
Tidak hanya membatasi jaringan dan tool, secure runtime juga dapat mengendalikan kapasitas yang tersedia bagi setiap agen. Batas tersebut dapat mencakup berbagai sumber daya yang dibutuhkan selama pekerjaan berlangsung.
Resource limit tersebut membantu saat sistem melakukan aktivitas berulang atau mengonsumsi kapasitas secara tidak wajar. Lingkungan eksekusi bisa mengakhiri tugas ketika aturan terlampaui sehingga stabilitas infrastruktur lebih terjaga. Mekanisme ini membuat keamanan tidak hanya berkaitan dengan permission, tetapi juga mencakup stabilitas operasional.
Kesimpulan
Lingkungan eksekusi terkontrol menjadi semakin dibutuhkan ketika AI memperoleh kemampuan bertindak lebih mandiri. Sandboxing, hak akses minimum, kontrol tool, pembatasan komputasi, dan pencatatan aktivitas dapat menciptakan fondasi keamanan berlapis sehingga agen mampu menyelesaikan tugas sambil mengikuti kebijakan keamanan.
Arah baru ini menegaskan bahwa masa depan TEKNOLOGI AI tidak sekadar mengejar model yang semakin kuat, tetapi juga berkaitan dengan cara agen berinteraksi dengan dunia digital secara bertanggung jawab. Bagi developer dan organisasi, memahami secure runtime dapat membantu menyiapkan sistem yang lebih matang. Penggemar TEKNOLOGI dapat terus mempelajari pendekatan sandbox dan permission terbaru karena sistem otonom kemungkinan semakin luas digunakan.