Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses

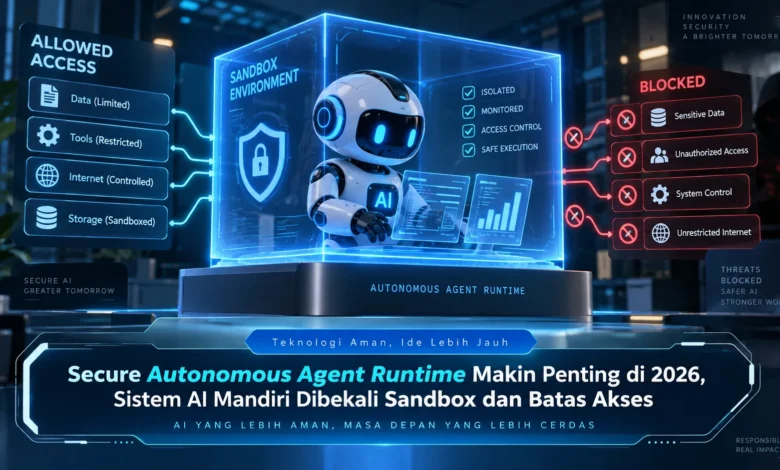
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Keamanan Runtime Semakin Penting untuk Sistem AI Mandiri
Sistem eksekusi terkontrol untuk agen AI dapat dipahami sebagai fondasi eksekusi tempat kecerdasan buatan mengeksekusi instruksi. Tidak seperti sistem percakapan konvensional, agen otonom dapat memanggil berbagai tool, mengakses serta memproses data, bahkan mengeksekusi beberapa pekerjaan secara berurutan untuk mencapai tujuan tertentu.
Fleksibilitas agen yang semakin besar membuat kontrol lingkungan eksekusi semakin dibutuhkan. Apabila sistem memperoleh privilege berlebihan, aktivitas yang tidak diharapkan dapat menimbulkan perubahan yang tidak diperlukan. Karena itu, perkembangan TEKNOLOGI agen AI semakin mengarah pada kontrol yang lebih terstruktur.

Lingkungan Terisolasi Mengurangi Risiko Eksekusi
Sandbox menjadi salah satu komponen penting dalam arsitektur Secure Autonomous Agent Runtime. Dengan lingkungan terisolasi, aktivitas agen dapat dipisahkan dari sistem utama sehingga akses terhadap file, jaringan, dan proses dapat dibatasi sesuai tugas.
Sebagai contoh, agen yang ditugaskan memproses sekumpulan file tidak harus mendapatkan akses ke seluruh penyimpanan. Runtime dapat membuka folder yang diperlukan saja, kemudian mencegah agen menjangkau bagian lain. Pendekatan tersebut membantu memperkecil dampak kesalahan.
Batas Akses Mengikuti Prinsip Least Privilege
Selain sandbox, pengaturan hak akses dapat digunakan untuk menentukan tindakan apa saja yang dapat dijalankan sistem. Konsep hak akses minimum berarti agen hanya memperoleh izin yang dibutuhkan untuk menjalankan instruksi yang diberikan.
Sebuah agen, misalnya, dapat mendapat akses melihat dokumen tanpa izin menghilangkannya, atau boleh menggunakan API tertentu tanpa mengakses layanan lain. Pada operasi dengan dampak lebih besar, runtime dapat menunggu otorisasi tambahan sebelum perubahan diterapkan. Melalui kontrol semacam ini, otonomi AI dapat tetap dimanfaatkan tanpa membuka seluruh akses.
Runtime Mengatur Cara Agen Menggunakan Tool
Agen otonom generasi baru sering terhubung dengan banyak layanan untuk menyelesaikan pekerjaan. Layanan yang digunakan dapat berupa layanan data, aplikasi web, API, maupun sistem penyimpanan. Semakin banyak integrasi, semakin penting pula mengatur ruang akses setiap layanan.
Lingkungan agen yang memiliki kebijakan keamanan dapat membatasi aplikasi yang tersedia bagi agen, alamat tujuan yang diizinkan, serta jenis data yang boleh dikirim. Pengaturan semacam itu dapat membantu mengurangi kebocoran data sekaligus menjaga fungsi utama agen.
Observability Membuat Aktivitas Agen Bisa Ditelusuri
Perlindungan sistem otonom tidak hanya berhenti pada mekanisme sandbox, tetapi juga memerlukan observability yang memadai. Setiap penggunaan tool dapat direkam sebagai jejak audit sehingga administrator dan developer dapat menelusuri jalannya proses.
Jejak audit ini dapat merekam berbagai aktivitas, perubahan file, akses menuju layanan eksternal, serta kesalahan atau penolakan izin. Apabila ditemukan aktivitas yang menyimpang, tim dapat melakukan investigasi berdasarkan rekaman yang tersedia. Pemantauan yang terstruktur menjadi bagian penting dari TEKNOLOGI AI yang bertanggung jawab.
Runtime Membatasi Waktu dan Kapasitas Eksekusi
Selain mengendalikan akses data, secure runtime juga dapat mengatur penggunaan sumber daya bagi sistem otonom yang sedang berjalan. Batas tersebut dapat mencakup waktu proses, penggunaan RAM, ruang disk, serta komputasi.
Kontrol kapasitas tersebut membantu saat sistem melakukan aktivitas berulang atau menjalankan pekerjaan yang terlalu berat. Sistem dapat mengakhiri tugas ketika aturan terlampaui sehingga satu agen tidak mengganggu sistem lain. Strategi pengamanan tersebut membuat keamanan tidak hanya berkaitan dengan permission, tetapi juga melindungi ketersediaan sumber daya.
Rangkuman Secure Autonomous Agent Runtime
Runtime aman untuk agen otonom semakin relevan ketika sistem agentic mampu menjalankan semakin banyak pekerjaan. Sandbox, prinsip least privilege, kontrol jaringan, resource limit, dan observability dapat membentuk sistem perlindungan yang lebih menyeluruh sehingga agen mampu menyelesaikan tugas sambil mengikuti kebijakan keamanan.
Arah baru ini menegaskan bahwa masa depan TEKNOLOGI AI bukan hanya tentang meningkatkan kecerdasan model, tetapi juga tentang membangun lingkungan operasional yang aman. Bagi tim yang mulai menerapkan agen AI, memahami secure runtime dapat menjadi langkah penting dalam membangun arsitektur yang terpercaya. Penggemar TEKNOLOGI dapat terus mengamati evolusi arsitektur agen otonom karena kebutuhan keamanan akan meningkat bersama kemampuan AI.


