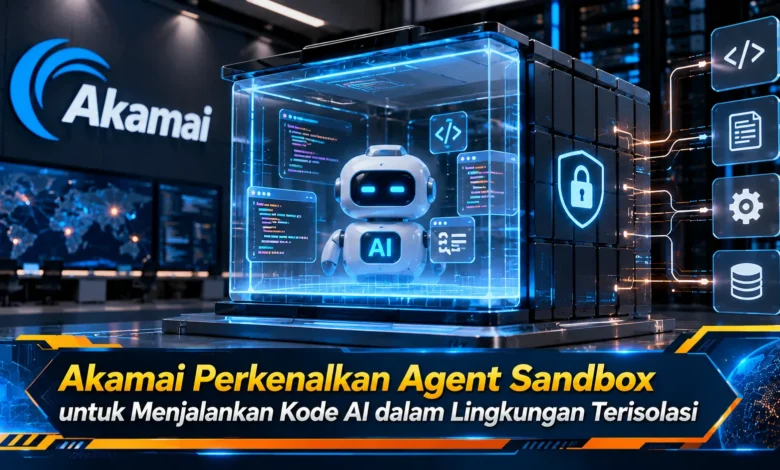
Akamai Technologies memperkenalkan Akamai Agent Sandbox pada 27 Oktober 2026 sebagai solusi untuk menjalankan kode yang dihasilkan agen kecerdasan buatan dalam lingkungan terisolasi. Teknologi ini dirancang untuk membantu perusahaan mengendalikan risiko keamanan ketika agen AI mulai menjalankan program, mengakses layanan, dan menyelesaikan pekerjaan secara otomatis. Dengan memanfaatkan WebAssembly dan framework Spin, Akamai Agent Sandbox menyediakan pembatasan terhadap penggunaan memori, sumber daya komputasi, serta koneksi jaringan. Kehadirannya menjadi perkembangan penting dalam dunia TEKNOLOGI cloud computing karena menawarkan pendekatan keamanan yang lebih terstruktur bagi perusahaan yang mengembangkan aplikasi AI otonom dan membutuhkan perlindungan terhadap sistem internal.
Agent Sandbox Menjadi Inovasi Keamanan dalam Ekosistem Akamai Cloud
Pengumuman Akamai Agent Sandbox menghadirkan kemajuan menarik dalam industri keamanan cloud computing. Produk terbaru tersebut bertujuan memudahkan perusahaan mengoperasikan kode yang dihasilkan sistem otomatis dalam ruang eksekusi yang terisolasi. Berbeda dari penggunaan AI percakapan biasa, agen AI berpotensi memiliki kewenangan untuk melaksanakan instruksi pemrograman. Kemampuan tersebut menghadirkan manfaat produktivitas, tetapi juga memunculkan kebutuhan perlindungan tambahan. Berkat pendekatan isolasi ini, Akamai berupaya menyediakan pengendalian aktivitas program.
Akamai Agent Sandbox diumumkan bersama Akamai Inference sebagai bagian dari pengembangan terbaru dalam ekosistem Akamai Cloud. Kombinasi solusi tersebut dikembangkan agar mampu memperluas kemampuan infrastruktur AI mulai dari layanan inferensi hingga pengoperasian kode. Dalam pengumuman awal, Akamai menghadirkan Agent Sandbox melalui Spin SDK dalam status beta. Dengan status tersebut, layanan belum menjadi produk dengan ketersediaan umum sepenuhnya. Perusahaan yang ingin menggunakannya harus memahami batasan versi beta. Dengan demikian, perusahaan dapat mengevaluasi kemampuan isolasi sebelum menerapkan layanan pada lingkungan operasional berskala besar.
Teknologi WebAssembly Menjadi Fondasi Keamanan Agent Sandbox
Fondasi teknis yang digunakan Akamai Agent Sandbox adalah WebAssembly atau Wasm, yang mendukung pelaksanaan program dengan pengaturan kemampuan sistem secara khusus. Dengan memanfaatkan WebAssembly, Akamai menghadirkan sistem isolasi yang memisahkan kode hasil agen AI dari runtime tempat agen dijalankan. Komponen pengendali otomatis beroperasi pada Akamai Functions, sedangkan program yang dibuat secara otomatis dijalankan di dalam lingkungan sandbox tambahan. Pemisahan tersebut dirancang untuk menekan kemungkinan program berinteraksi dengan komponen yang tidak diizinkan. Dengan pengaturan yang tepat, aktivitas agen lebih mudah dibatasi.
Tidak hanya mengandalkan WebAssembly, Agent Sandbox memungkinkan penerapan pembatasan penggunaan memori. Administrator sistem bisa menerapkan kebijakan terhadap kebutuhan komputasi agar program tidak menggunakan kapasitas secara berlebihan. Lingkungan eksekusi tersebut juga mengatur koneksi jaringan keluar dan kemampuan sistem yang tersedia. Pada pengaturan awalnya, akses jaringan keluar diblokir. Kebijakan keamanan ini membantu mengurangi risiko komunikasi dengan layanan tidak dikenal. Meskipun perlindungan ini penting, keamanan keseluruhan tetap bergantung pada konfigurasi.
Peran Spin SDK dalam Pengembangan Agen AI yang Aman
Sebagai bagian dari penyediaan layanan, Akamai mengembangkan Agent Sandbox sebagai bagian dari perangkat lunak open source dalam framework Spin. Lingkungan aplikasi tersebut memfasilitasi pembuatan aplikasi berbasis WebAssembly yang kompatibel dengan Akamai Functions. Berkat dukungan framework ini, developer mampu mengembangkan agen AI yang terhubung dengan model melalui antarmuka kompatibel OpenAI. Ketika agen menghasilkan kode, kode JavaScript atau Python bisa dieksekusi dalam runtime terbatas. Pendekatan ini memungkinkan pengembang membedakan proses penalaran agen dan pelaksanaan kode.
Penerapan teknologi open source memberikan peluang bagi organisasi teknologi untuk memahami arsitektur keamanan secara lebih mendalam. Sebagai contoh, sebuah agen AI bisa menerima instruksi untuk menyusun skrip analisis sederhana. Kode yang dihasilkan kemudian dieksekusi dengan sumber daya yang dibatasi. Apabila program membutuhkan akses tambahan, tim teknis harus menentukan batas yang sesuai. Dengan cara ini, penggunaan kode hasil AI lebih mudah dikendalikan berdasarkan kebutuhan. Meskipun demikian, pemeriksaan keluaran program tetap menjadi tanggung jawab pengembang.
Akamai Inference Melengkapi Layanan Agent Sandbox
Sebagai pelengkap teknologi keamanan agen, Akamai menghadirkan Akamai Inference sebagai solusi menjalankan model AI secara terkelola. Produk tambahan tersebut memungkinkan perusahaan menggunakan model AI terbuka maupun yang disesuaikan melalui API yang dirancang sesuai pola API OpenAI. Dengan kompatibilitas tersebut, perangkat lunak dengan integrasi yang sesuai dapat membutuhkan lebih sedikit perubahan kode. Akamai menyediakan pilihan inferensi serverless dengan pembayaran berdasarkan pemakaian serta lingkungan inferensi terdedikasi. Pilihan tersebut memberikan ruang bagi pengembang menentukan kapasitas dan kebutuhan infrastruktur.
Dalam katalog awalnya, Akamai Inference mendukung akses terhadap 12 model open-weight dengan ukuran parameter mulai dari 8 miliar hingga 2,8 triliun. Contoh teknologi AI yang tersedia adalah NVIDIA Nemotron 3 Ultra, OpenAI gpt-oss-120b, dan Google Gemma 4. Sebagai tambahan terhadap model utama, katalog tersebut mencakup embedding models yang dapat digunakan untuk mendukung Retrieval-Augmented Generation atau RAG. Metode pengayaan konteks tersebut membantu menghubungkan model AI dengan dokumen internal yang telah diizinkan. Untuk membantu penggunaan model, Akamai mendukung proses autentikasi dan pengelolaan model. Penggunaan inferensi bersama sandbox memberikan dasar untuk mengelola model dan eksekusi kode dalam satu ekosistem.
Manfaat Agent Sandbox untuk Perusahaan dan Developer
Bagi perusahaan yang mengembangkan AI, pemanfaatan sistem dengan batas akses menawarkan keuntungan operasional dalam pengendalian risiko keamanan. Sebagai gambaran, sebuah perusahaan mampu mengembangkan asisten kecerdasan buatan untuk menyusun laporan dari data internal. Apabila sistem AI membuat kode, risiko kesalahan tetap ada. Berkat pembatasan lingkungan eksekusi, perusahaan mampu mengatur akses yang diberikan. Sebagai contoh, program yang berjalan tidak sesuai rencana tidak otomatis memperoleh akses ke seluruh sistem. Metode perlindungan tersebut memiliki kegunaan besar ketika otomatisasi melibatkan eksekusi program.
Nilai penting berikutnya berkaitan dengan kemudahan pengembangan. Akamai Cloud memadukan infrastruktur pemrosesan beragam dengan infrastruktur konektivitas dan pengamanan. Akamai mengoperasikan jaringan global yang mencakup lebih dari 4.350 lokasi edge untuk mendekatkan pemrosesan tertentu kepada pengguna. Berkat kemampuan distribusi tersebut, organisasi dapat menempatkan beban kerja lebih dekat ke pengguna berdasarkan karakteristik layanan. Sebagai pilihan arsitektur tambahan, pengembang juga dapat mempertimbangkan Kubernetes terkelola, infrastruktur CPU khusus, serta pemrosesan dengan akselerasi NVIDIA. Fleksibilitas infrastruktur ini membantu menyesuaikan teknologi berdasarkan kebutuhan proyek. Walaupun demikian, penggunaan setiap layanan tetap harus disesuaikan dengan kebutuhan nyata.
Masa Depan Eksekusi Agen AI melalui Teknologi Isolasi
Jika melihat kemampuan yang diperkenalkan, Akamai Agent Sandbox menghadirkan pendekatan penting dalam perlindungan aplikasi berbasis agen otomatis. Penerapan isolasi berbasis WebAssembly menyediakan lingkungan untuk memisahkan eksekusi dari sistem utama. Kemampuan mengatur memori bersama pengaturan koneksi jaringan berpotensi membatasi dampak kesalahan program. Sebagai bagian dari ekosistemnya, integrasi dengan Akamai Inference memperluas potensi untuk membangun layanan AI terkelola dalam lingkungan cloud yang terhubung. Walaupun begitu, penerapan prinsip hak akses minimum tetap harus dipertahankan.
Seiring kemajuan kecerdasan buatan, kebutuhan menjalankan kode secara aman menjadi perhatian penting bagi organisasi digital serta tim keamanan. Perkenalan lingkungan eksekusi terisolasi ini memperlihatkan perkembangan pendekatan yang menyeimbangkan otomatisasi dan pengendalian. Dengan semakin banyaknya agen AI, pengelolaan akses kode akan menjadi pertimbangan penting. Bagi organisasi yang sedang mengevaluasi teknologi tersebut, status beta sebaiknya diperhitungkan sebelum penerapan luas. Menurut Anda, apakah sistem keamanan khusus untuk agen AI akan semakin banyak digunakan dalam layanan cloud? Jangan ragu menyampaikan pandangan Anda mengenai tantangan perlindungan kode yang dihasilkan kecerdasan buatan.