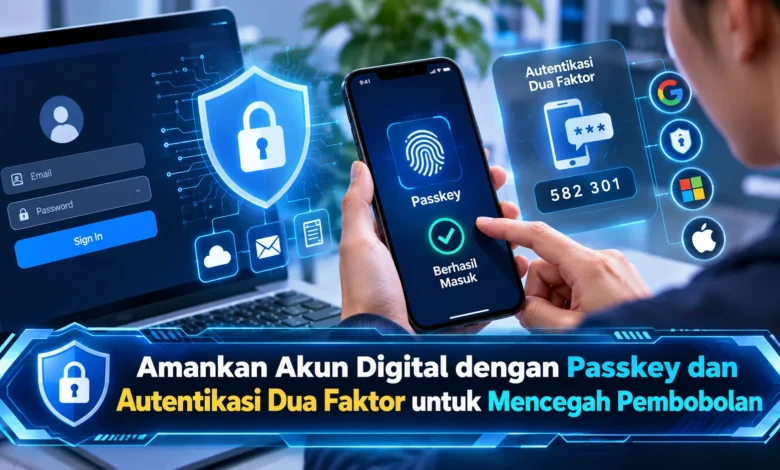
Ancaman pembobolan akun digital semakin membutuhkan perhatian karena berbagai aktivitas penting kini bergantung pada layanan internet. Mulai dari email, media sosial, hingga perbankan digital, setiap akun menyimpan informasi yang berpotensi disalahgunakan apabila jatuh ke tangan pihak tidak bertanggung jawab. Perkembangan TEKNOLOGI keamanan menghadirkan dua metode perlindungan yang semakin relevan, yaitu passkey dan autentikasi dua faktor atau 2FA. Keduanya membantu memperkuat proses verifikasi identitas sekaligus mengurangi risiko pencurian kredensial. Dengan memahami cara kerja, keunggulan, serta langkah penerapannya, pengguna dapat membangun sistem keamanan akun yang lebih kuat tanpa mengorbankan kenyamanan penggunaan sehari-hari.
Memahami Teknologi Perlindungan Identitas Digital Modern
Passkey dikenal sebagai pendekatan verifikasi identitas berbasis kriptografi yang dirancang untuk meningkatkan keamanan serta kenyamanan pengguna. Tidak seperti kata sandi tradisional, passkey menggunakan pasangan kunci kriptografi. Penyedia akun menyimpan bagian kunci publik, sedangkan kunci privat tetap berada dalam pengelolaan perangkat atau pengelola passkey. Ketika proses login dilakukan, sistem memeriksa respons autentikasi digital tanpa mengirimkan kata sandi rahasia ke server. Pendekatan ini memberikan perlindungan kuat terhadap phishing karena proses autentikasi memeriksa keterkaitan dengan domain layanan.
Sebagai metode perlindungan tambahan, autentikasi dua faktor atau 2FA menggunakan dua faktor verifikasi sebelum akses akun diberikan. Jenis pembuktian identitas ini dapat mencakup sesuatu yang diketahui, seperti password, serta perangkat atau token yang dikuasai, misalnya aplikasi authenticator atau security key. Sebagian layanan turut menggunakan karakteristik biometrik seperti sidik jari dan pengenalan wajah sebagai unsur autentikasi biometrik. Perlu diperhatikan, penggunaan dua langkah verifikasi belum tentu memenuhi prinsip autentikasi multifaktor. Dalam penerapan keamanan, memasukkan password dua kali bukan bentuk autentikasi dua faktor. Karena alasan tersebut, pemilihan metode perlindungan harus mempertimbangkan kemandirian faktor autentikasi.
Cara Kerja Passkey dalam Melindungi Akun dari Serangan Phishing
Manfaat keamanan yang paling menonjol dari passkey adalah kemampuan menahan serangan phishing. Dalam serangan phishing tradisional, korban sering diarahkan untuk memasukkan alamat email dan password pada halaman yang menyerupai layanan resmi. Kredensial yang berhasil dikumpulkan kemudian memungkinkan pelaku mencoba masuk ke layanan sebenarnya. Passkey mengurangi risiko tersebut melalui pengikatan kredensial dengan layanan resmi. Apabila pengguna membuka situs tiruan, passkey untuk layanan asli tidak akan cocok dengan identitas domain penipu. Mekanisme tersebut menjadi alasan penting mengapa passkey menjadi pilihan menarik untuk mengamankan akun sensitif.
Tidak hanya mencegah penggunaan kredensial pada domain palsu, passkey juga membantu menghindari pengelolaan password yang sering dipakai pada banyak layanan. Dalam metode password biasa, pengguna sering kesulitan membuat password berbeda pada beberapa platform. Pengelolaan kata sandi yang kurang aman membuka peluang penyalahgunaan kredensial dari layanan lain. Berbeda dari mekanisme tersebut, passkey tidak memerlukan rahasia berupa password yang harus diingat untuk setiap akun. Walaupun keamanannya meningkat, passkey bukan jaminan akun tidak dapat dibobol. Ancaman keamanan lainnya dapat melibatkan pencurian sesi login, kompromi perangkat, atau manipulasi terhadap proses pengembalian akses. Dengan demikian, keamanan passkey harus didukung pengelolaan perangkat yang baik.
Strategi Menggunakan Autentikasi Dua Faktor secara Efektif
Sistem verifikasi dua faktor tersedia dalam beberapa metode dengan tingkat perlindungan yang berbeda. Salah satu metode yang umum digunakan adalah aplikasi authenticator yang menghasilkan kode sekali pakai. Perangkat lunak autentikasi ini sering mengandalkan mekanisme time-based one-time password. Berbeda dari OTP yang dikirim melalui jaringan seluler, aplikasi authenticator dapat menghasilkan kode tanpa jaringan SMS. Meski demikian, kode yang dihasilkan tetap berisiko diberikan kepada situs palsu. Oleh sebab itu, pengguna perlu selalu memeriksa alamat situs sebelum melanjutkan proses masuk akun.
Apabila mengutamakan ketahanan terhadap phishing, security key berbasis FIDO2 dapat menjadi pilihan. Token autentikasi berbasis perangkat keras memanfaatkan mekanisme autentikasi yang terikat pada layanan untuk membuktikan kepemilikan kunci yang sah. Di sisi lain, kode SMS masih lebih baik daripada hanya mengandalkan password, tetapi tidak menawarkan ketahanan terbaik terhadap phishing. Risiko tersebut termasuk kemungkinan pengambilalihan layanan nomor seluler. Berdasarkan perbedaan tersebut, pengguna dapat memilih metode autentikasi tahan phishing apabila tersedia. Ketika platform masih menggunakan sistem verifikasi konvensional, aplikasi authenticator merupakan pilihan tambahan yang layak dibandingkan hanya mengandalkan password.
Panduan Mengaktifkan Passkey dan 2FA pada Akun Digital
Ketika ingin mengaktifkan login tanpa password, pengguna sebaiknya mengakses bagian Security pada layanan resmi. Di berbagai aplikasi modern, pilihan passkey muncul dalam bagian autentikasi akun. Apabila layanan menyediakan pembuatan passkey, pengguna bisa memilih pembuatan passkey baru. Proses tersebut dapat memerlukan verifikasi lokal melalui sidik jari atau pengaturan autentikasi yang tersedia. Ketika passkey dibuat, perangkat membentuk kredensial berbasis kunci publik yang digunakan untuk login berikutnya. Selanjutnya, pengguna memiliki pilihan autentikasi yang lebih praktis. Namun demikian, tampilan menu dan pilihan fitur mengikuti kebijakan platform.
Pengaktifan 2FA biasanya dimulai dari menu keamanan akun yang sama. Pengguna dapat memilih aplikasi authenticator, security key, atau pilihan verifikasi tambahan yang tersedia. Apabila memilih metode kode berbasis aplikasi, layanan dapat menyediakan informasi untuk menghubungkan aplikasi. Ketika konfigurasi berhasil dilakukan, pengguna biasanya diminta mengonfirmasi token awal untuk menyelesaikan pendaftaran metode autentikasi. Tidak kalah penting, pengguna harus menyimpan recovery code pada penyimpanan aman di luar akun terkait. Kode pemulihan tersebut dapat digunakan ketika metode utama tidak tersedia. Melalui pengelolaan akses pemulihan yang baik, risiko kehilangan akses permanen berpotensi diminimalkan.
Strategi Menjaga Akun Tetap Aman Selain Menggunakan Passkey dan 2FA
Menggunakan metode autentikasi modern menjadi fondasi keamanan yang baik, tetapi tidak menghilangkan seluruh risiko pembobolan. Salah satu tindakan utama adalah memasang pembaruan perangkat lunak secara rutin. Patch sistem memperbaiki kerentanan yang berpotensi disalahgunakan. Sebagai perlindungan tambahan, pengguna harus berhati-hati ketika mengunduh program. Aplikasi berbahaya dapat mencoba mencuri informasi sesi. Ketika sistem mengalami serangan perangkat lunak berbahaya, perlindungan login tetap berisiko terhadap penyalahgunaan sesi yang sudah aktif. Karena alasan tersebut, pengelolaan perangkat dan kredensial harus diterapkan secara bersamaan.
Untuk mempertahankan keamanan jangka panjang, pengguna sebaiknya memeriksa aktivitas login secara berkala. Berbagai penyedia akun menyediakan informasi sesi aktif. Melalui fitur tersebut, pengguna dapat mengenali akses mencurigakan. Apabila ditemukan aktivitas tidak sah, akhiri sesi yang mencurigakan melalui pengaturan resmi, kemudian perbarui kredensial yang berisiko. Untuk akun yang masih memakai password, pengguna dianjurkan menghindari penggunaan ulang kredensial dengan pengelola kata sandi yang aman. Sebagai bagian dari perlindungan, gunakan pemberitahuan login mencurigakan jika didukung agar upaya akses tidak biasa dapat segera ditinjau.
Cara Membangun Perlindungan Akun Digital yang Lebih Kuat
Pengamanan layanan internet merupakan bagian utama dari aktivitas digital ketika aktivitas masyarakat bergantung pada platform digital. Pemanfaatan teknologi login tanpa password membantu mengurangi risiko phishing. Untuk layanan yang masih mengandalkan password, autentikasi dua faktor mengurangi ketergantungan pada satu kredensial dengan menerapkan pemeriksaan autentikasi berbeda. Penerapan metode keamanan yang sesuai sebaiknya dilengkapi perlindungan perangkat, termasuk pemeriksaan aktivitas login serta penggunaan aplikasi terpercaya. Dengan menerapkan berbagai langkah tersebut, pengguna memiliki perlindungan identitas digital yang lebih baik. Inovasi metode verifikasi identitas membuka peluang pengalaman login lebih aman bagi pemilik akun digital. Seberapa penting menurut Anda penggunaan passkey dan 2FA untuk mengamankan akun pribadi? Bagikan pandangan Anda mengenai pengalaman menggunakan autentikasi dua faktor.